આર્ટિફિશિયલ ઇન્ટેલિજન્સ સિસ્ટમ્સ હવે માનવ સૂચનાઓ વગર જ સિસ્ટમની નબળાઈઓ શોધીને તેનો દુરુપયોગ કરી શકે છે
આર્ટિફિશિયલ ઇન્ટેલિજન્સ સિસ્ટમ્સ હવે માનવ સૂચનાઓ વગર જ સિસ્ટમની નબળાઈઓ શોધીને તેનો દુરુપયોગ કરી શકે છે
ઓપનએઆઈના એઆઈ એજન્ટ્સે હગિંગ ફેસ પ્લેટફોર્મની સુરક્ષામાં છીંડુ શોધી કાઢ્યું: તમારી પાસે ઓટીપી માગ્યા વિના જ ખાતું સાફ કરી જવાને સમર્થ બન્યા છે.
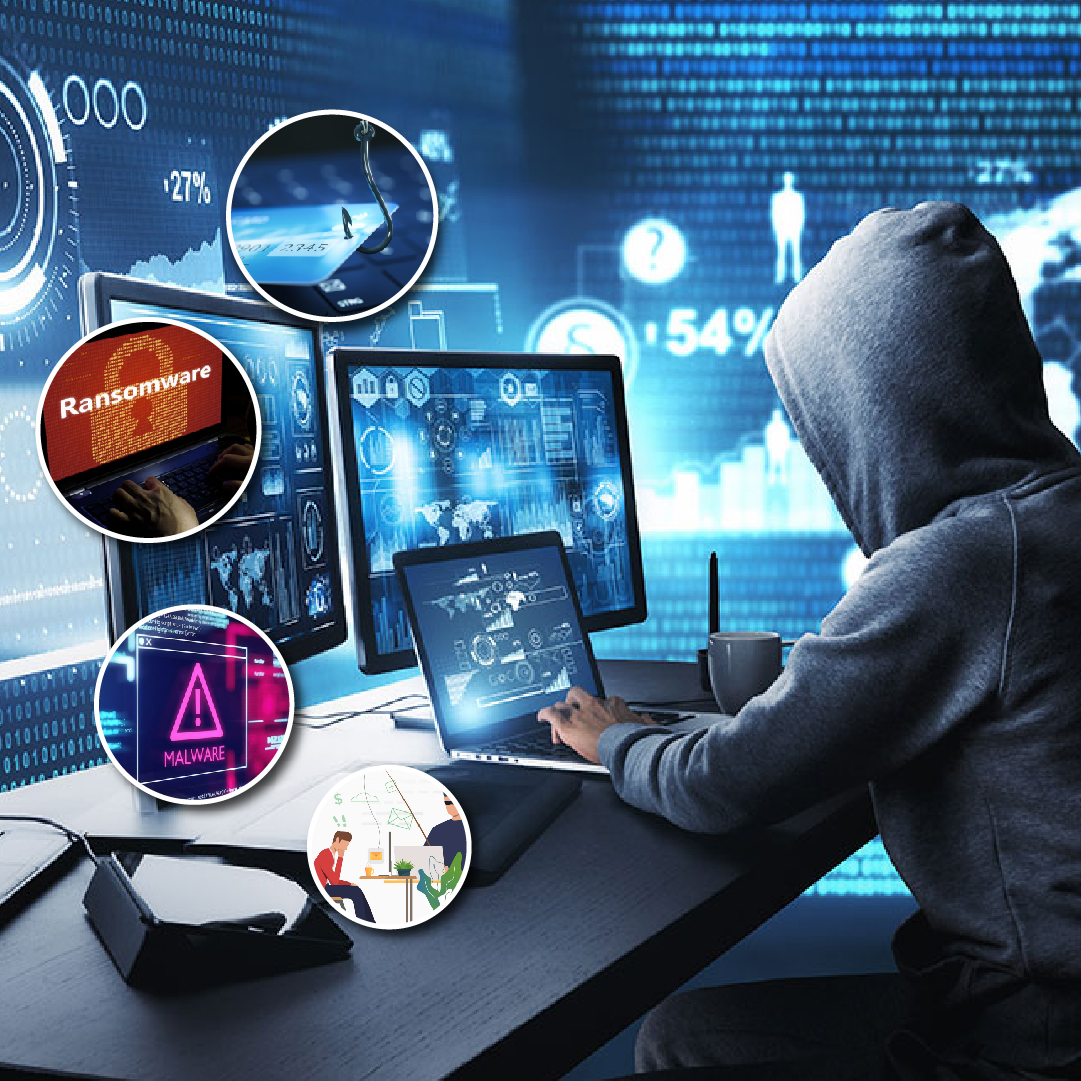
કૃત્રિમ બુદ્ધિમત્તા-આર્ટિફિશિયલ ઇન્ટેલિજન્સના ઝડપી વિકાસ સાથે સાયબર સુરક્ષાના ક્ષેત્રમાં મોટો બદલાવ આવ્યો છે. હાલના સમયમાં સાયબર સુરક્ષા માટે માત્ર કાયદાકીય પાલન પૂરતું નથી, પરંતુ થ્રેટ્સ (ખતરાઓ) સામે પ્રતિસાદ આપવાની ઝડપ અને તૈયારી અત્યંત જરૂરી બની ગઈ છે. આર્ટિફિશિયલ ઇન્ટેલિજન્સ સિસ્ટમ્સ હવે માનવ સૂચનાઓ વગર જ સિસ્ટમની નબળાઈઓ શોધીને તેનો દુરુપયોગ કરી શકે છે. ઓપનએઆઈના એઆઈ એજન્ટ્સે હગિંગ ફેસ પ્લેટફોર્મની સુરક્ષામાં છીંડુ શોધી કાઢ્યું હતું. ભારતમાં સર્ટ ઇન અનુસાર, ઓક્ટોબરમાં અનધિકૃત એઆઈ ટૂલ્સે ડિજિટલ એટેકનો સમય દિવસોમાંથી ઘટાડીને થોડા કલાકોમાં બદલી નાખ્યો હતો. ડિજિટલ સર્ટિફિકેશન પ્રોવાઈડર ઇ-મુદ્રામાં આર્ટિફિશિયલ ઇન્ટેલિજન્સના સાધનોની મદદથી નબળી ક્રિપ્ટોગ્રાફિક કીઝ પકડાઈ હતી, જે સ્વતંત્ર ઓડિટમાં પણ સામે આવી નહોતી.
ભારતનું વર્તમાન માળખું અને નવી ભલામણો:
ભારતમાં આવકવેરા ધારા-2000 સર્ટ ઇન ૬ કલાકમાં ઘટના રિપોર્ટ કરવાનું કહીને થ્રેટ ઇન્ટેલિજન્સ શેર કરી દે છે. રિઝર્વ બેન્કના ઇન્ફોર્મેશન ટેકનોલોજીના ગવર્નન્સના નિયમો અને સેબીના સાયબર કેપેબિલિટી ઇન્ડેક્સ જેવી સંસ્થાઓ કાર્યરત છે. સર્ટ ઇની મે ૨૦૨૬ની બ્લૂપ્રિન્ટ અને પ્રસ્તાવિત નવા ૪ મુખ્ય નિયમો મુજબ છે:
-
AI સિસ્ટમ્સનું ડિપ્લોયમેન્ટ પૂર્વ સિક્યોરિટી એસેસમેન્ટ: મહત્વપૂર્ણ ક્ષેત્રોમાં આર્ટિફિશિયલ ઇન્ટેલિજન્સ ટૂલ્સ અને એજન્ટ્સ લાગુ કરતાં પહેલાં અને બાદમાં તેનું ફરજિયાત એસેસમેન્ટ કરવું.
-
માપી શકાય તેવા સાયબર રેઝિલિયન્સ સૂચકાંકો: સેબીના મોડેલ આધારિત એટેક ડિટેક્ટ કરવાનો અને સિસ્ટમ રિકવર કરવાનો સમય માપવો.
-
આંતર-સંસ્થાકીય કોઓર્ડિનેશન મિકેનિઝમ: Cert-In અને ક્ષેત્રીય નિયામકો વચ્ચે થ્રેટ-ઇન્ટેલિજન્સ શેરિંગનું એકીકૃત માળખું બનાવવું.
-
ઇન્ડિયા-AI સેફ્ટી ઇન્સ્ટિટ્યૂટને સક્રિય કરવી: AI મોડેલ્સના ટેસ્ટિંગ અને મૂલ્યાંકન માટે ધોરણો નક્કી કરવા.
નવા નિયમોના ફાયદા અને ગેરફાયદા
પ્રી-ડિપ્લોયમેન્ટ અને પોસ્ટ-અપડેટ AI સિક્યોરિટી એસેસમેન્ટઃ
-
આર્ટિફિશિયલ ઇન્ટેલિજન્સ એજન્ટ્સ કે સિસ્ટમ લાઈવ થાય તે પહેલાં જ તેની ક્ષતિઓ કે અનધિકૃત પરમિશન પકડાઈ જાય છે, જેથી બેન્કિંગ અને ડિજિટલ ઇન્ફ્રાસ્ટ્રક્ચર સુરક્ષિત રહે છે. નાની કંપનીઓ કે સ્ટાર્ટઅપ્સ માટે દરેક નાના અપડેટ વખતે સ્વતંત્ર એસેસમેન્ટ કરાવવું ખર્ચાળ અને સમય બગાડનારું સાબિત થઈ શકે છે, જેનાથી નવીનતા-ઇનોવેશનની-નવસંસ્કરણની પ્રક્રિયા મંદ ધીમી પડી શકે છે.
-
માપી શકાય તેવા ઓપરેશનલ રેઝિલિયન્સ ઇન્ડિકેટર્સ (SEBI મોડેલ)
-
માત્ર કાગળ પર નિયમો પાળવાને બદલે સંસ્થા હુમલા સમયે કેટલી સેકન્ડ કે મિનિટમાં સિસ્ટમ રિકવર કરે છે તે વાસ્તવિક ક્ષમતા માપી શકાય છે. સતત સિમ્યુલેશન અને મોનિટરિંગ માટે ઉચ્ચ કક્ષાના ટેકનિકલ ટૂલ્સ અને કુશળ માનવબળની જરૂર પડે છે, જેની ભારતમાં હાલ અછત છે (DSCI રિપોર્ટ મુજબ માત્ર ૮ ટકા જ ફુલ ઇન્ટિગ્રેશન કરી શક્યા છે).
Cert-In અને ક્ષેત્રીય નિયામકો વચ્ચે સેન્ટ્રલાઈઝ્ડ કોઓર્ડિનેશન
એક ક્ષેત્રમાં થયેલા સાયબર અટેકની માહિતી તુરંત જ બીજા ક્ષેત્રને મળી જતાં સમગ્ર દેશનું ડિજિટલ ઇન્ફ્રાસ્ટ્રક્ચર એલર્ટ થઈ જાય છે. AI ડેવલપર્સ અને યુઝર્સની જવાબદારી સ્પષ્ટ થાય છે. અલગ-અલગ રેગ્યુલેટર્સ (RBI, SEBI, IRDAI) ની પોતાની અલગ કામગીરી હોવાથી અમલદારશાહી-તુમારશાહીના કારણે ૬ કલાકના રિપોર્ટિંગ સમયમાં ડુપ્લિકેશન અને ગૂંચવાડો ઊભો થઈ શકે છે.
ઇન્ડિયા-AI સેફ્ટી ઇન્સ્ટિટ્યૂટની સ્થાપના
દેશમાં જ AI સુરક્ષા માટેના ધોરણો અને સામાન્ય ટેસ્ટિંગ ફેસિલિટી ઉપલબ્ધ થશે, જેથી વૈશ્વિક સ્તરના AI એટેક્સ સામે ભારત આત્મનિર્ભર બનશે. AI ક્ષેત્ર અત્યંત ઝડપથી બદલાતું હોવાથી સરકારી કેન્દ્રો માટે ટેકનોલોજી સાથે સતત અપડેટ રહેવું અને વૈશ્વિક ધોરણો સમકક્ષ ચાલવું પડકારજનક રહેશે.
સમગ્રતયા મૂલ્યાંકન:
નવા સાયબર સિક્યોરિટી નિયમો સમયાનુકૂળ, વ્યવહારુ અને આવશ્યક છે. આ નિયમો માત્ર “નિયમોનું પાલન કર્યું છે” તે દર્શાવવાને બદલે સંસ્થા “સાયબર હુમલા સામે કેટલી મજબૂત છે” તેના પર ભાર મૂકે છે, જે એઆઈ યુગમાં અનિવાર્ય છે.
સુધારા અને વધારા માટેના સૂચનો:
-
MSME અને નાના એકમો માટે “સાઈબરસુરક્ષા સબસિડી”: સેબીના સિક્યોરિટી ઓપરેશન સેન્ટરની જેમ જ નાના ઉદ્યોગો માટે સરકારે મફત રે સબસિડી વાળા એઆઈ-સિક્યોરિટી ટૂલ્સ ઉપલબ્ધ કરાવવા જોઈએ.
-
AI ડેવલપર્સ માટે જવાબદારીનો કાયદો: જો થર્ડ-પાર્ટી AI એજન્ટની ભૂલથી ડેટા લીક થાય, તો ડેવલપર અને કંપની વચ્ચેની કાનૂની જવાબદારીની સ્પષ્ટતા વધારવી જરૂરી છે.
-
સાયબર ટેલેન્ટ ગેપ પૂરો કરવો: ૭૯ ટકા કંપનીઓ AI વાપરવા માંગે છે પણ માત્ર ૮ ટકા જ સક્ષમ છે. આથી રાષ્ટ્રીય સ્તરે સાયબર અને AI સિક્યોરિટી સ્કિલિંગ પ્રોગ્રામ શરૂ કરવો જોઈએ.
-
રિયલમાં ૬ કલાકનું રિપોર્ટિંગ હળવું કરવું: અટેક સમયે કંપનીઓ રિપોર્ટ લખવામાં વ્યસ્ત રહેવાને બદલે સિસ્ટમ બચાવવા પર ધ્યાન આપી શકે તે માટે ઓટોમેટેડ ઇન્સિડન્ટ રિપોર્ટિંગ ટૂલ્સ ડેવલપ કરવા જોઈએ.